


Oprávnenia určujú, ktoré časti systému má používateľ dostupné a aké činnosti v nich smie vykonávať. Nastavujú sa v detaile používateľa a v detaile používateľskej skupiny na záložke Oprávnenia. Táto časť vysvetľuje princípy, na ktorých oprávnenia stoja – čo všetko musí byť splnené, aby používateľ získal prístup, čo sa dá cez oprávnenia nastaviť a ako vzniká výsledné oprávnenie, keď je konto členom viacerých skupín.
Podmienky prístupu
Pri práci s oprávneniami je dôležité vedieť, že povolené oprávnenie ešte neznamená, že používateľ danú funkciu alebo záznam skutočne uvidí. Prístup vzniká až spojením troch samostatných mechanizmov.
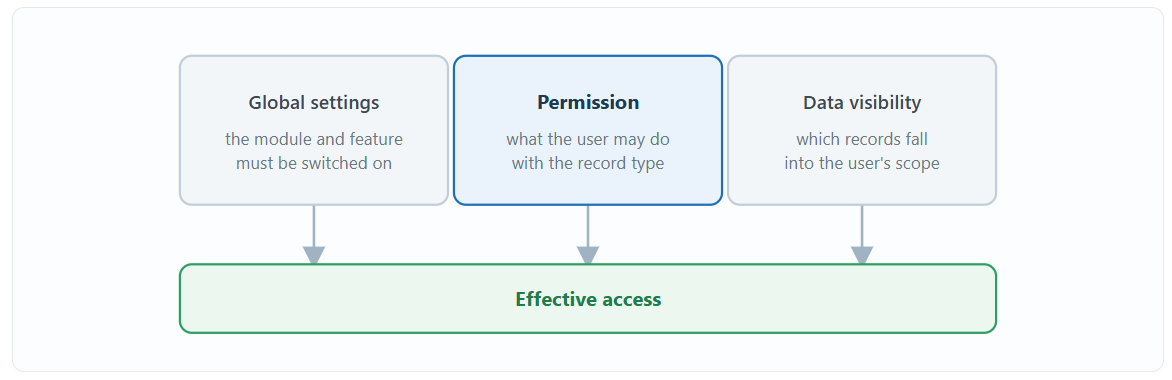
- Globálne nastavenia rozhodujú, či je daná funkcionalita v prostredí vôbec zapnutá. Ak modul alebo funkcia zapnutá nie je, oprávnenie sa neuplatní a v záložke Oprávnenia sa príslušné položky ani nemusia zobraziť.
- Oprávnenie určuje, čo smie používateľ s daným typom záznamu robiť – či k nemu má prístup, môže ho vytvárať, upravovať alebo mazať.
- Viditeľnosť údajov určuje, ktorých záznamov sa to týka. Používateľ s povolenou editáciou požiadaviek upraví len tie požiadavky, ktoré má sprístupnené, napríklad podľa viditeľných spoločností.
Ak sa teda používateľovi niečo nezobrazuje, hoci oprávnenie povolené má, príčinou býva vypnutá funkcionalita v globálnych nastaveniach alebo chýbajúca viditeľnosť údajov. Viditeľnosti sa podrobne venuje časť dokumentácie Riadenie prístupu k údajom a funkciám.
Členenie oprávnení
Oprávnenia sú usporiadané do stromu podľa modulov. Na najvyššej úrovni stojí niekoľko desiatok modulov a každý z nich tvorí samostatnú vetvu, v ktorej sú jeho jednotlivé časti — typy záznamov, jednotlivé polia formulára, akcie a ďalšie oprávnenia. Vďaka tomu je možné nastaviť rozsah prístupu pre každý modul samostatne, bez vplyvu na ostatné.
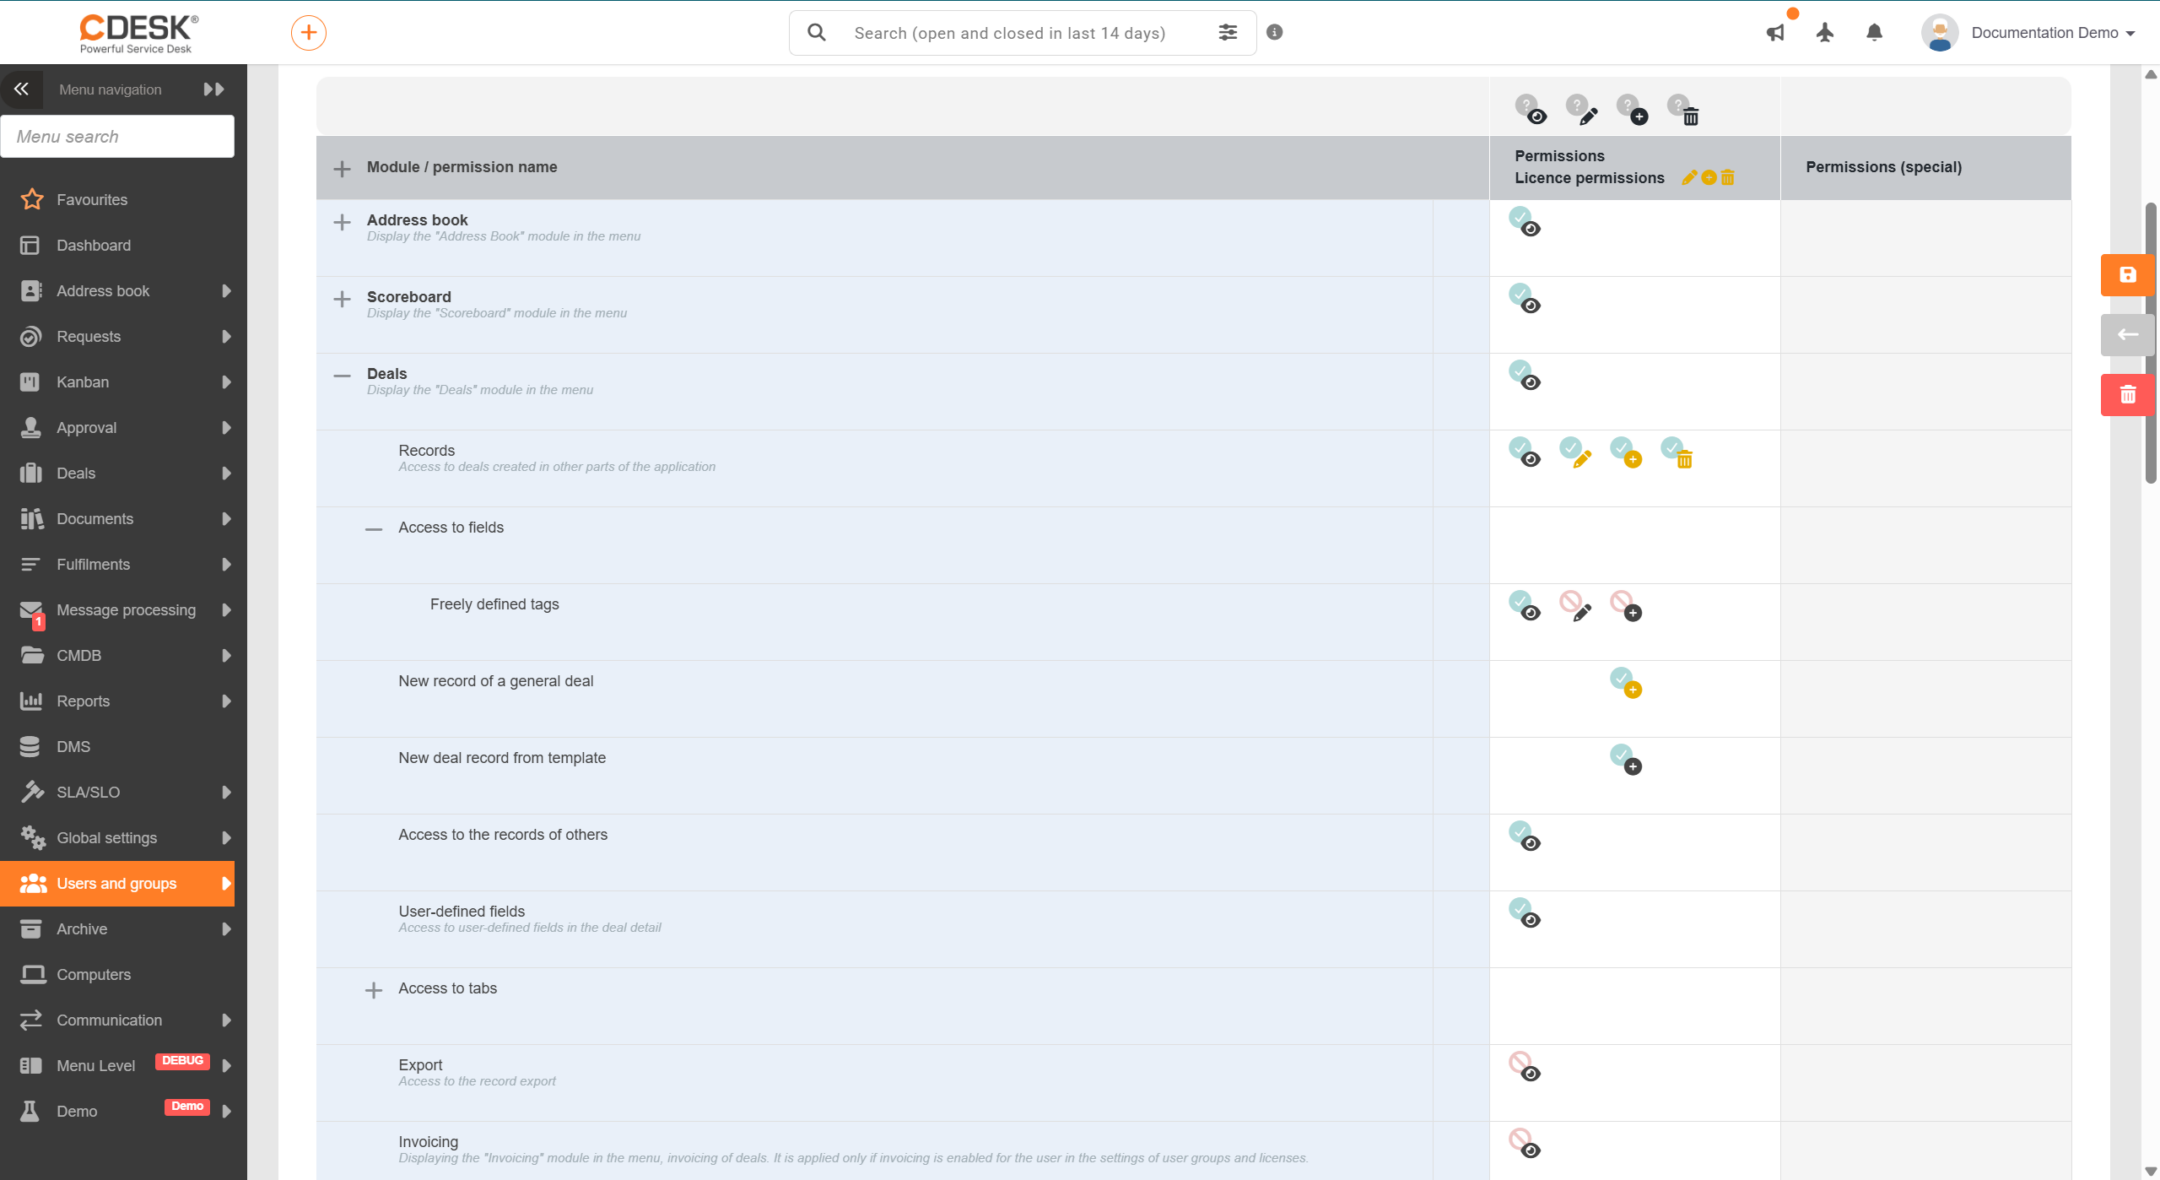
Hĺbka vetvy závisí od toho, aký zložitý modul je. Pri jednoduchých moduloch ide len o niekoľko položiek, pri požiadavkách alebo konfiguračnej databáze (CMDB) má vetva viacero úrovní. Nasleduje prehľad možností nastavení v strome oprávnení:
- Prístup k modulu – najvyššia úroveň stromu určuje, či sa modul používateľovi zobrazí v menu. Ide o vstupnú podmienku, pretože bez prístupu k modulu sa nastavenia pod ním neuplatnia.
- Záznamy – základná práca so záznamami modulu, teda ich prezeranie, vytváranie, úprava a mazanie. Niektoré moduly majú záznamov viac druhov, napríklad Konfiguračná databáza (CMDB) rozlišuje Záznam objektu, Záznam hlavnej skupiny a Záznam typu objektov
- Prístup k cudzím – rozšíri prístup aj na záznamy, ktoré konto nevytvorilo a nevystupuje v nich v žiadnej roli, napríklad na požiadavky iných používateľov. Bez tohto oprávnenia pracuje konto len s vlastnými záznamami.
- Prístup k záznamom podriadených – sprístupní záznamy podriadených používateľov podľa nastavenej hierarchie nadriadených a podriadených.
- Sprístupnenie záznamov z viditeľných zákaziek – sprístupní záznamy naviazané na zákazky, ktoré má konto viditeľné. Dostupné je pri požiadavkách a plneniach
- Prístup k poliam – jednotlivé polia formulára ako samostatné položky, takže je možné konkrétne pole skryť alebo uzamknúť. Súčasťou je aj spoločná položka Používateľom definované polia.
- Export a import – či konto smie zoznam exportovať do súboru, prípadne údaje do modulu importovať.
- Špeciálne oprávnenia – doplnkové práva v samostatnom stĺpci, ktoré sa nedajú vyjadriť štvoricou prístup, editácia, vytváranie a mazanie, napríklad prístup k internej diskusii alebo k citlivým prílohám.
- Oprávnenia pre jednotlivé záznamy – individuálne povolenie alebo zákaz pre konkrétny záznam nad rámec toho, čo platí pre celý modul. Otvárajú sa ikonou ozubeného kolieska pri príslušnej položke.
Rozsah stromu nie je vo všetkých prostrediach rovnaký. Vetvy vybraných modulov sa zobrazia len vtedy, keď je príslušná funkcionalita v prostredí zapnutá. Ak máte tieto funkcie zapnuté, uvidíte strom v plnom rozsahu.
Posledným dvom položkám prehľadu a prístupu k poliam sa podrobne venuje časť dokumentácie Špecifické oprávnenia.
Dedenie a priorita oprávnení
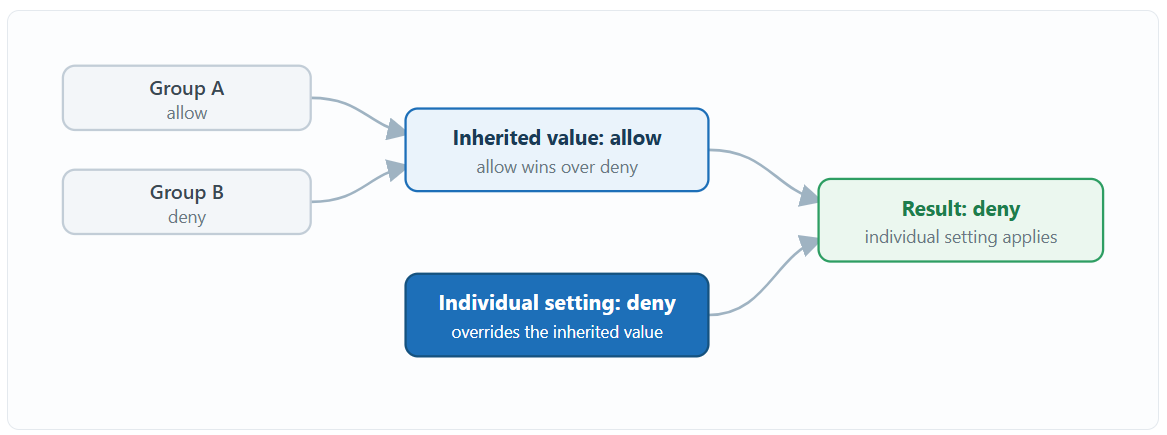
Oprávnenia sa dedia. Konto preberá oprávnenia všetkých skupín, do ktorých je zaradené, a k nim môže mať vlastné nastavenie priamo na sebe. Pri skladaní výsledku platia dve pravidlá.
- Medzi skupinami má povolenie prednosť pred zákazom – ak je konto členom viacerých skupín a oprávnenie je v jednej z nich povolené a v druhej zakázané, uplatní sa povolenie. Ak je teda konto zaradené napríklad do skupiny riešiteľov, kde je oprávnenie povolené, a zároveň do skupiny, kde je zakázané, výsledkom je povolené.
- Individuálne nastavenie prebíja výsledok dedenia – ak potrebujete konkrétnemu kontu odobrať oprávnenie, ktoré mu zo skupín vychádza ako povolené, nastavíte ho priamo na konte ako zakázané. Tým zdedený výsledok prepíšete a oprávnenie bude zakázané bez ohľadu na to, čo vyplýva zo skupín.
Nastavenie oprávnení používateľa a skupiny
Oprávnenia sa nastavujú na dvoch miestach – v detaile konkrétneho používateľa a v detaile používateľskej skupiny. V obidvoch prípadoch na to slúži záložka Oprávnenia:
- Pri používateľovi – Používatelia a skupiny → Používatelia → detail záznamu konkrétneho používateľa → záložka Oprávnenia.
- Pri skupine – Používatelia a skupiny → Skupiny → detail záznamu konkrétnej skupiny → záložka Oprávnenia.
Keďže sa oprávnenia dedia, odporúčame nastavovať ich prednostne na úrovni skupín a na jednotlivých kontách riešiť len odchýlky. Záložka sa sprístupní až po vytvorení a uložení záznamu, pretože sa viaže na už existujúce konto alebo skupinu. Pokiaľ záznam ešte uložený nie je, namiesto stromu sa zobrazí informácia, že sa nastavenie oprávnení zobrazí po uložení.
Poznámka: Na konto hlavného administrátora prostredia sa zákazy neaplikujú, má vždy plný prístup. Pri systémových skupinách sú oprávnenia iba na čítanie a nie je možné ich meniť.